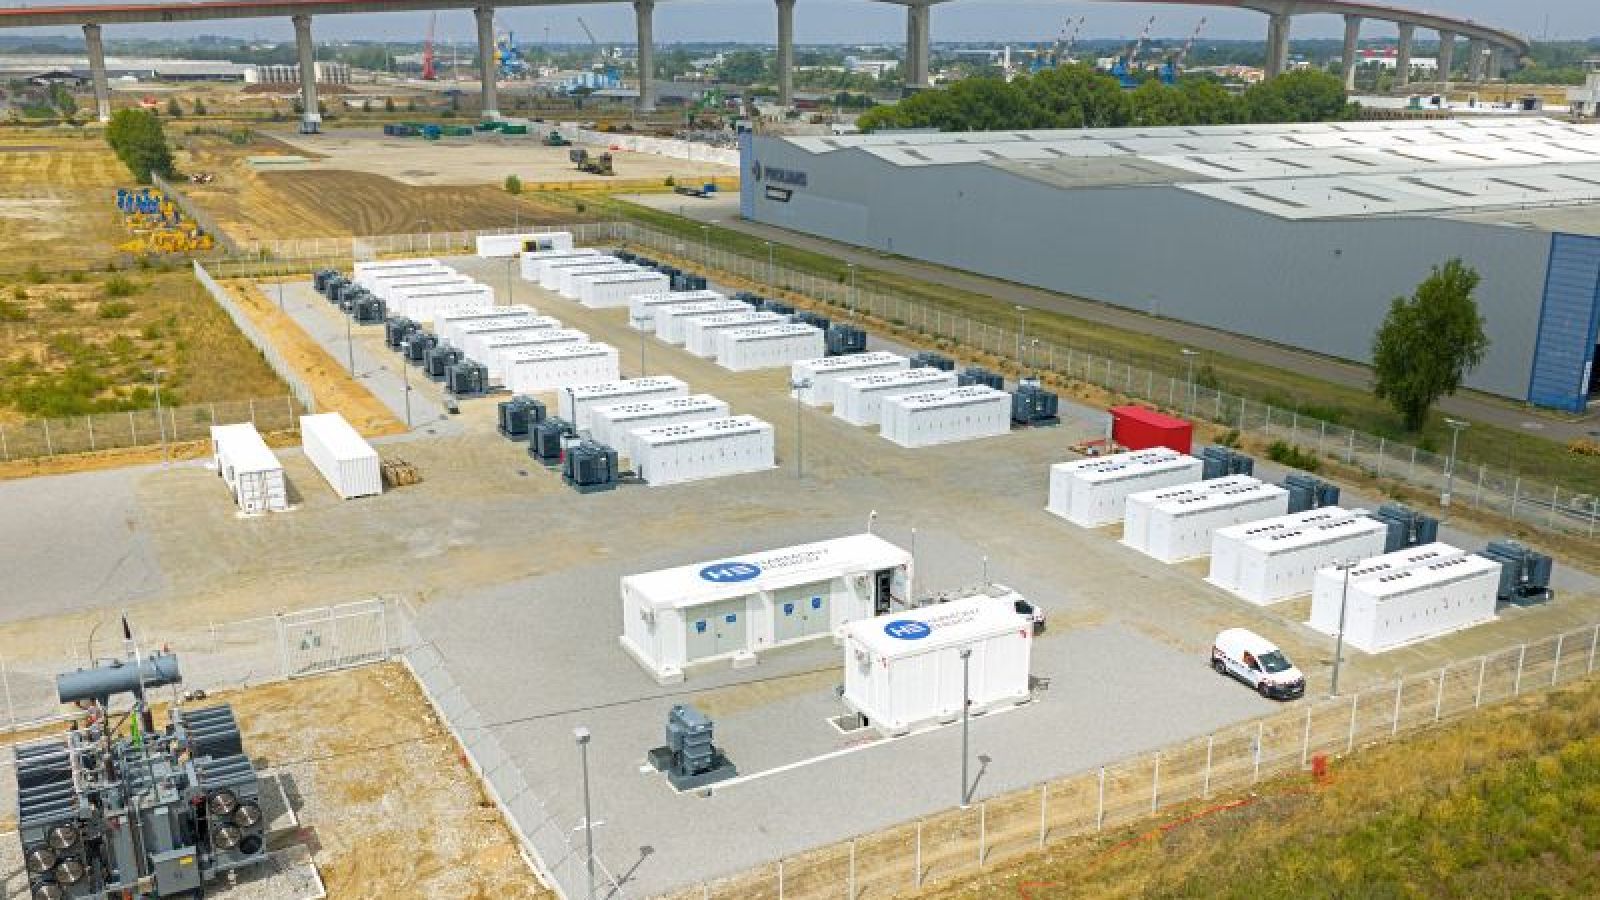
L’enquête, basée sur 10 000 simulations Monte Carlo, montre que la connectivité croissante des batteries – reliées à des plateformes de contrôle à distance et à des services cloud – crée de multiples vecteurs d’intrusion, notamment des identifiants faibles, des micrologiciels obsolètes et des vulnérabilités dans la chaîne d’approvisionnement.
En cas d’accès non autorisé, un attaquant pourrait simultanément forcer la charge ou la décharge de centaines de batteries, provoquant une variation brutale de la puissance injectée ou absorbée. Cette perturbation ferait basculer la fréquence du réseau, déclenchant les dispositifs de protection qui, s’ils s’activent en même temps, pourraient entraîner une panne totale en moins de deux minutes.
L’étude cite l’incident du réseau ibérique d’avril 2025, où la perte de 2,5 GW de production en vingt secondes a plongé l’Espagne et le Portugal dans le noir pendant dix heures. Bien que cet événement n’ait pas été attribué à une cyberattaque, il illustre la rapidité avec laquelle une défaillance concentrée peut faire s’effondrer un réseau national.
Les scénarios modélisés par Centrii portent sur le réseau britannique et celui du Texas. Au Royaume-Uni, la compromission de 29 % de la capacité de stockage – environ 400 unités – suffirait à déclencher une panne nationale, affectant potentiellement 67 millions de personnes et générant des pertes économiques estimées entre 2,33 et 11,65 milliards d’euros.
Au Texas, la compromission de seulement 5,4 % de la flotte de batteries – près de 1 500 unités – pourrait perturber le réseau, toucher jusqu’à 30 millions de personnes et engendrer des pertes économiques de 10 à 60 milliards d’euros.
Centrii précise que l’application de la norme industrielle IEC 62443, ainsi que la mise en place d’exercices réguliers de préparation aux cyberattaques, ferait chuter la probabilité d’un tel scénario à 61 %, soulignant l’importance d’investir dans la cybersécurité des installations de stockage d’énergie.
Le rapport avertit qu’une première fenêtre d’attaque pourrait s’ouvrir dès 2027‑2028 si le secteur n’accélère pas ses efforts de sécurisation, appelant les opérateurs et les régulateurs à réviser leurs stratégies de protection avant que les batteries ne deviennent une porte d’entrée privilégiée pour les cybercriminels.